Domain rauchabzug24.de kaufen?
Wir ziehen mit dem Projekt
rauchabzug24.de um.
Sind Sie am Kauf der Domain
rauchabzug24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rauchabzug24.de kaufen?
Warum piept der Rauchabzug?
Der Rauchabzug piept möglicherweise, um auf eine Störung oder einen Fehler hinzuweisen. Dies kann verschiedene Ursachen haben, wie zum Beispiel eine Verstopfung des Abzugs, eine Fehlfunktion des Ventilators oder einen niedrigen Batteriestand bei einem batteriebetriebenen Gerät. Es ist ratsam, den Grund für das Piepen zu überprüfen und gegebenenfalls einen Fachmann zur Reparatur oder Wartung hinzuzuziehen. **
Warum piept der Rauchabzug komisch?
Es gibt mehrere mögliche Gründe, warum der Rauchabzug komisch piept. Es könnte sein, dass der Rauchmelder eine Störung hat oder dass die Batterie schwach ist und ausgetauscht werden muss. Es ist auch möglich, dass es ein Problem mit der Verkabelung oder dem Sensor gibt, das eine Fehlfunktion verursacht. Es ist ratsam, einen Fachmann zu kontaktieren, um das Problem zu diagnostizieren und zu beheben. **

Ähnliche Suchbegriffe für Phishing
Top-Angebote
Produkte zum Begriff Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
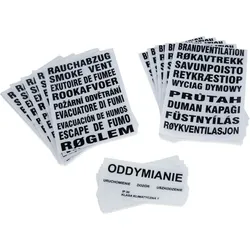
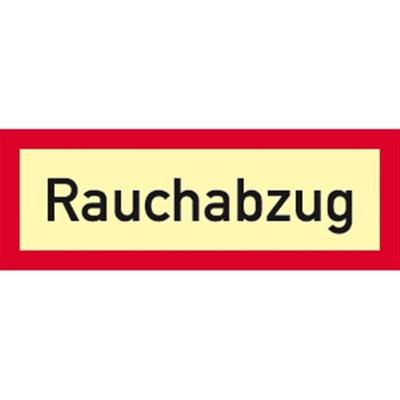
Aufkleber Rauchabzug, Folie, langnachleuchtend, 160-mcd, 297x105 mmRauchabzug Material: Folie selbstklebend, langnachleuchtend Leuchtdichte: HIGHLIGHT 160 mcd/m² Format: 10,5 x 29,7 cm gemäß: DIN 4066Alternative Nr.: 492FHL105 Basis-Mengeneinheit: Stück Breite in mm: 297 Erkennungsweite in m: 0 Gewicht in kg: 0,011...18,46 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Schmid, Christoph: Heizung/Lüftung/ElektrizitätHeizung/Lüftung/Elektrizität , Der Band vermittelt in leicht verständlicher Weise eine Übersicht über die Energietechnik im Gebäude: Heizung, Lüftung und Elektrizität. Er behandelt das gesamte Spektrum der Wärmeerzeugungssysteme, von den Feuerungen bis zur Solaranlage, die Verfahren der Wärmeverteilung und -abgabe sowie der Lüftungs-, Kälte- und Klimatechnik. Die energetisch immer bedeutsamere Warmwasserversorgung wird untersucht. Der Einsatz der elektrischen Energie, der Lichttechnik und der Gebäudeautomation wird ebenfalls erörtert. Neben den technischen Installationen werden die zugrunde liegenden physikalisch-chemischen Vorgänge besprochen. Es kommen die Faktoren zur Sprache, die zur Behaglichkeit beitragen und den Energieverbrauch beeinflussen. Die Autoren geben Hinweise zur Wahl eines gebäude- und benutzerangepassten Gebäudetechniksystems sowie zu dessen Dimensionierung. Der Inhalt macht die Vorgänge verständlich, die in Anlagen im Normal- und im Störfall ablaufen. So liefert er die Grundlagen für ein kritisches Beurteilen von Anlagekonzepten in technischer, betrieblicher und ökologischer Hinsicht. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 6. Auflage 2020, Erscheinungsjahr: 20200820, Produktform: Kartoniert, Titel der Reihe: Bau und Energie##, Autoren: Schmid, Christoph~Baumgartner, Thomas~Bucher, Christof~Nipkow, Jürg~Vogt, Christian~Willers, Jobst, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage 2020, Seitenzahl/Blattzahl: 205, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: Behaglichkeit; Elektroinstallation; Energie; Fotovoltaik; Gebäudeautomation; Gebäudetechnik; Haustechnik; Klimatechnik; Kältetechnik; Lichttechnik; Lüftungssysteme; Nachhaltigkeit; Sanitärtechnik; Solaranlagen; Warmwasserversorgung; Wärmeabgabe; Wärmeerzeugung; Wärmeverteilung, Fachschema: Energietechnik~Energieversorgung~Gebäudetechnik~Klimatechnik - Klimatisierung, Fachkategorie: Energieerzeugung und -verteilung, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 200, Höhe: 16, Gewicht: 711, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein effektiver Rauchabzug in einem Gebäude? Welche Maßnahmen sind notwendig, um einen sicheren Rauchabzug zu gewährleisten?
Ein effektiver Rauchabzug in einem Gebäude funktioniert durch die Installation von Rauchabzugsanlagen wie Rauchmeldern, Rauchabzugsfenstern oder Rauchabzugsanlagen. Um einen sicheren Rauchabzug zu gewährleisten, müssen regelmäßige Wartungen und Überprüfungen der Rauchabzugsanlagen durchgeführt werden. Zudem ist eine klare Evakuierungsstrategie und Schulung der Bewohner über das Verhalten im Brandfall notwendig. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **


Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
Top-Angebote
Produkte zum Begriff Phishing:
-
Ersatzteil Harvia Rohrverbinder für RauchabzugHarvia Rohrverbinder für Rauchabzug – Original Ersatzteil für Saunaanlagen Der Harvia Rohrverbinder für Rauchabzugssysteme ist ein hochwertiges Original-Ersatzteil zur sicheren Verbindung von Rauchrohren bei Saunaöfen und Rauchabzügen. Er sorgt für eine stabile Konstruktion und unterstützt die zuverlässige Ableitung von Rauchgasen. Dank der präzisen Verarbeitung lässt sich der Rohrverbinder einfach montieren und sicher in bestehende Rauchabzugssysteme integrieren. Besonders bei Wartungsarbeiten oder beim Austausch beschädigter Verbindungsteile bietet ein originales Harvia Ersatzteil eine zuverlässige und langlebige Lösung. Vorteile des Harvia Rohrverbinders Original Harvia Qualität Zuverlässige Verbindung von Rauchrohren Robuste und langlebige Konstruktion Passend für verschiedene Harvia Rauchabzugssysteme Einfache und schnelle Montage Ideal für Wartung und Reparatur Für Saunaöfen und Rauchabzugssysteme Der Rohrverbinder eignet sich für unterschiedliche Harvia Sauna- und Rauchabzugssysteme. Die stabile Bauweise sorgt für eine sichere Verbindung der Rohre und unterstützt den zuverlässigen Betrieb Ihrer Saunaanlage. Wenn ein vorhandenes Verbindungsteil beschädigt oder verschlissen ist, bietet dieser originale Harvia Rohrverbinder eine langlebige und passgenaue Ersatzlösung.29,75 €*Versand: 7,09 €Sichere Weiterleitung zum Anbieter
-
Schild Rauchabzug, Alu, 297x105 mmRauchabzug Material: Aluminium 0,6 mm Format: 10,5 x 29,7 cm gemäß: DIN 4066 Alternative Nr.: 492A105 Basis-Mengeneinheit: Stück Breite in mm: 297 Erkennungsweite in m: 0 Gewicht in kg: 0,0337 Grundfarbe: Weiß Höhe in mm: 105 Material: Aluminium...6,52 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum piept der Rauchabzug?
Der Rauchabzug piept möglicherweise, um auf eine Störung oder einen Fehler hinzuweisen. Dies kann verschiedene Ursachen haben, wie zum Beispiel eine Verstopfung des Abzugs, eine Fehlfunktion des Ventilators oder einen niedrigen Batteriestand bei einem batteriebetriebenen Gerät. Es ist ratsam, den Grund für das Piepen zu überprüfen und gegebenenfalls einen Fachmann zur Reparatur oder Wartung hinzuzuziehen. **
-
Warum piept der Rauchabzug komisch?
Es gibt mehrere mögliche Gründe, warum der Rauchabzug komisch piept. Es könnte sein, dass der Rauchmelder eine Störung hat oder dass die Batterie schwach ist und ausgetauscht werden muss. Es ist auch möglich, dass es ein Problem mit der Verkabelung oder dem Sensor gibt, das eine Fehlfunktion verursacht. Es ist ratsam, einen Fachmann zu kontaktieren, um das Problem zu diagnostizieren und zu beheben. **
-
Wie funktioniert ein effektiver Rauchabzug in einem Gebäude? Welche Maßnahmen sind notwendig, um einen sicheren Rauchabzug zu gewährleisten?
Ein effektiver Rauchabzug in einem Gebäude funktioniert durch die Installation von Rauchabzugsanlagen wie Rauchmeldern, Rauchabzugsfenstern oder Rauchabzugsanlagen. Um einen sicheren Rauchabzug zu gewährleisten, müssen regelmäßige Wartungen und Überprüfungen der Rauchabzugsanlagen durchgeführt werden. Zudem ist eine klare Evakuierungsstrategie und Schulung der Bewohner über das Verhalten im Brandfall notwendig. **
-
Was ist Phishing auf Vinted? - Was ist Phishing auf Vinted?
Phishing auf Vinted ist eine betrügerische Methode, bei der Kriminelle versuchen, persönliche Informationen wie Passwörter, Kreditkartennummern oder andere sensible Daten von Vinted-Nutzern zu stehlen. Dies geschieht oft durch gefälschte E-Mails oder Nachrichten, die vorgeben, von Vinted zu stammen und die Nutzer dazu auffordern, auf betrügerische Links zu klicken oder ihre Daten preiszugeben. Es ist wichtig, vorsichtig zu sein und keine sensiblen Informationen preiszugeben, um sich vor Phishing auf Vinted zu schützen. **
Ähnliche Suchbegriffe für Phishing
-
Aufkleber Rauchabzug, Folie, langnachleuchtend, 160-mcd, 297x105 mmRauchabzug Material: Folie selbstklebend, langnachleuchtend Leuchtdichte: HIGHLIGHT 160 mcd/m² Format: 10,5 x 29,7 cm gemäß: DIN 4066Alternative Nr.: 492FHL105 Basis-Mengeneinheit: Stück Breite in mm: 297 Erkennungsweite in m: 0 Gewicht in kg: 0,011...18,46 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Schmid, Christoph: Heizung/Lüftung/ElektrizitätHeizung/Lüftung/Elektrizität , Der Band vermittelt in leicht verständlicher Weise eine Übersicht über die Energietechnik im Gebäude: Heizung, Lüftung und Elektrizität. Er behandelt das gesamte Spektrum der Wärmeerzeugungssysteme, von den Feuerungen bis zur Solaranlage, die Verfahren der Wärmeverteilung und -abgabe sowie der Lüftungs-, Kälte- und Klimatechnik. Die energetisch immer bedeutsamere Warmwasserversorgung wird untersucht. Der Einsatz der elektrischen Energie, der Lichttechnik und der Gebäudeautomation wird ebenfalls erörtert. Neben den technischen Installationen werden die zugrunde liegenden physikalisch-chemischen Vorgänge besprochen. Es kommen die Faktoren zur Sprache, die zur Behaglichkeit beitragen und den Energieverbrauch beeinflussen. Die Autoren geben Hinweise zur Wahl eines gebäude- und benutzerangepassten Gebäudetechniksystems sowie zu dessen Dimensionierung. Der Inhalt macht die Vorgänge verständlich, die in Anlagen im Normal- und im Störfall ablaufen. So liefert er die Grundlagen für ein kritisches Beurteilen von Anlagekonzepten in technischer, betrieblicher und ökologischer Hinsicht. , Handschuhe, Mützen & Schwämme > Autopflege & Aufbereitung , Auflage: 6. Auflage 2020, Erscheinungsjahr: 20200820, Produktform: Kartoniert, Titel der Reihe: Bau und Energie##, Autoren: Schmid, Christoph~Baumgartner, Thomas~Bucher, Christof~Nipkow, Jürg~Vogt, Christian~Willers, Jobst, Edition: REV, Auflage: 20006, Auflage/Ausgabe: 6. Auflage 2020, Seitenzahl/Blattzahl: 205, Abbildungen: zahlreiche Abbildungen und Tabellen, Keyword: Behaglichkeit; Elektroinstallation; Energie; Fotovoltaik; Gebäudeautomation; Gebäudetechnik; Haustechnik; Klimatechnik; Kältetechnik; Lichttechnik; Lüftungssysteme; Nachhaltigkeit; Sanitärtechnik; Solaranlagen; Warmwasserversorgung; Wärmeabgabe; Wärmeerzeugung; Wärmeverteilung, Fachschema: Energietechnik~Energieversorgung~Gebäudetechnik~Klimatechnik - Klimatisierung, Fachkategorie: Energieerzeugung und -verteilung, Warengruppe: HC/Bau- und Umwelttechnik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 282, Breite: 200, Höhe: 16, Gewicht: 711, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ist das Phishing von Handynummern genauso strafbar wie allgemeines Phishing?
Ja, das Phishing von Handynummern ist genauso strafbar wie allgemeines Phishing. Beide Handlungen zielen darauf ab, persönliche Informationen zu stehlen und betrügerische Aktivitäten durchzuführen. Die Strafbarkeit hängt von den jeweiligen Gesetzen des Landes ab, in dem das Phishing stattfindet. **
-
Phishing oder echt?
Um herauszufinden, ob eine E-Mail oder Nachricht echt oder ein Phishing-Versuch ist, sollte man aufmerksam auf bestimmte Merkmale achten. Dazu gehört beispielsweise die Überprüfung des Absenders, der Schreibweise und Grammatik, sowie der enthaltenen Links. Bei Unsicherheit ist es ratsam, den Absender direkt zu kontaktieren oder die Website unabhängig zu besuchen, anstatt auf Links in der Nachricht zu klicken. Es ist wichtig, vorsichtig zu sein und persönliche Informationen nicht leichtfertig preiszugeben, um sich vor Betrug zu schützen. **
-
Was ist Phishing?
Phishing ist eine betrügerische Methode, bei der Cyberkriminelle versuchen, an vertrauliche Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten zu gelangen. Dies geschieht oft durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Quellen zu stammen. Das Ziel von Phishing ist es, die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben, um sie dann für betrügerische Zwecke zu nutzen. Es ist wichtig, vorsichtig zu sein und verdächtige Nachrichten oder Links nicht zu öffnen, um sich vor Phishing-Angriffen zu schützen. **
-
Was bedeutet Phishing?
Phishing bezeichnet eine Methode des Internetbetrugs, bei der Betrüger versuchen, sensible Informationen wie Passwörter, Kreditkartennummern oder persönliche Daten von ahnungslosen Nutzern zu stehlen. Dies geschieht in der Regel durch gefälschte E-Mails, Websites oder Nachrichten, die den Anschein erwecken, von vertrauenswürdigen Unternehmen oder Personen zu stammen. Das Ziel des Phishings ist es, diese Informationen für betrügerische Zwecke zu nutzen, wie zum Beispiel Identitätsdiebstahl oder finanziellen Betrug. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.